Bezpieczeństwo IT w małej firmie: praktyczny przewodnik
17 października 2026
Bezpieczeństwo IT w małej firmie nie zaczyna się od zakupu jednego programu, lecz od działań dopasowanych do sposobu pracy i regularnie powtarzanych. Od czego zacząć, gdy nie wiadomo, które zabezpieczenia są najpilniejsze, a utrata dostępu do danych mogłaby zatrzymać pracę? To ważne pytanie, zwłaszcza gdy za sprawy informatyczne odpowiada właściciel lub pracownik, który ma też wiele innych obowiązków.
Nie trzeba wdrażać wszystkiego naraz ani zakładać najgorszego scenariusza. Ochronę można rozwijać krok po kroku, jeśli firma rozpoznaje najważniejsze ryzyka i wyznacza osobę odpowiedzialną za regularne działania. W tym przewodniku poznasz typowe zagrożenia, takie jak fałszywe wiadomości, złośliwe oprogramowanie i nieuporządkowane uprawnienia. Dowiesz się też, w jakiej kolejności wdrażać zabezpieczenia, by zabezpieczyć dane firmy i ograniczać przestoje.
Przyjrzymy się kopiom zapasowym, aktualizacjom, dostępowi do kont i roli pracowników. Następnie omówimy, kiedy przydatny jest audyt bezpieczeństwa, a kiedy stała opieka informatyczna. Dzięki temu łatwiej zamienisz niepewność w plan dopasowany do skali firmy i jej codziennej pracy.
Najważniejsze Wnioski
- Bezpieczeństwo IT w małej firmie planuj według wpływu zagrożeń na codzienną pracę, a nie popularności konkretnych narzędzi.
- Ustal, kto odpowiada za konta, aktualizacje, kopie zapasowe i przegląd zabezpieczeń. Dzięki temu ważne działania nie będą zależeć od przypadku.
- Wdrażaj ochronę etapami. Do każdego zadania przypisz osobę odpowiedzialną i sposób potwierdzenia jego wykonania.
- Rozważ audyt, gdy chcesz rozpoznać luki i ustalić kolejność działań. Stała opieka IT przydaje się, gdy liczba systemów lub zmian utrudnia regularne utrzymanie zabezpieczeń.
Dlaczego bezpieczeństwo IT w małej firmie wpływa na ciągłość pracy?
Bezpieczeństwo IT to nie tylko ochrona przed włamaniem do systemu. Obejmuje też zabezpieczenie danych, dostępność narzędzi potrzebnych zespołowi i możliwość wznowienia pracy, gdy coś przestaje działać. Dlatego bezpieczeństwo IT w małej firmie warto oceniać przez pryzmat codziennych procesów, a nie wyłącznie używanych technologii.
Poczta służy do kontaktu z klientami i realizacji zamówień, pliki zawierają oferty oraz dokumenty robocze, a konta zapewniają dostęp do usług i informacji. Ważne są również urządzenia, z których pracownicy korzystają w biurze lub poza nim. Gdy jeden z tych elementów staje się niedostępny, skutki mogą szybko odbić się na obsłudze klienta, komunikacji w zespole i terminowym wykonywaniu zadań.
Mała skala działalności nie oznacza, że ryzyko znika. Nie trzeba jednak zakładać, że każda firma stanie się celem poważnego ataku. Rozsądniej jest ustalić, od czego zależą najważniejsze działania przedsiębiorstwa i które zasoby muszą być dostępne, aby zespół mógł pracować.
Incydent cyfrowy może zatrzymać codzienne procesy, jeśli firma straci dostęp do informacji lub narzędzi niezbędnych do ich realizacji.
Jakie zasoby małej firmy wymagają ochrony?
Zacznij od zasobów używanych każdego dnia: firmowej poczty, dokumentów, danych klientów i kont dostępu do usług. Zwróć też uwagę na urządzenia, które przechowują pliki lub pozwalają zalogować się do firmowych systemów. Ich znaczenie zależy od procesów. Dla jednej firmy kluczowe będą dokumenty zamówień, dla innej korespondencja lub informacje potrzebne do obsługi klientów.
Przy każdym zasobie zadaj pytanie: co stanie się z pracą zespołu, jeśli będzie niedostępny przez część dnia? Odpowiedź ułatwi ustalenie priorytetów i pokaże, gdzie przerwa może opóźnić kontakt z klientem, realizację zlecenia albo rozliczenie. Nie każdy plik ma taką samą wagę, dlatego zakres ochrony powinien odpowiadać rodzajowi informacji i ich roli w działalności.
Dlaczego mały zespół potrzebuje jasnych zasad?
W małej firmie jedna osoba może korzystać z poczty, dokumentów, systemu do obsługi klientów i kilku urządzeń. Jeśli dostępy przydziela się nieformalnie, z czasem trudniej ustalić, kto ma uprawnienia i czy nadal ich potrzebuje. Podobnie dzieje się, gdy aktualizacje są odkładane, bo nikt nie wie, kto powinien się nimi zająć.
Proste zasady pomagają ograniczyć niejasności bez tworzenia zbędnej biurokracji. Określ, kto nadaje dostępy, kto odpowiada za ich przegląd i jak zgłaszać zmianę urządzenia lub zakresu obowiązków. Jasny podział odpowiedzialności porządkuje codzienną pracę i ułatwia zauważenie, gdy ważne zadanie ochronne zostało pominięte.
Jak zagrożenia IT docierają do małej firmy?
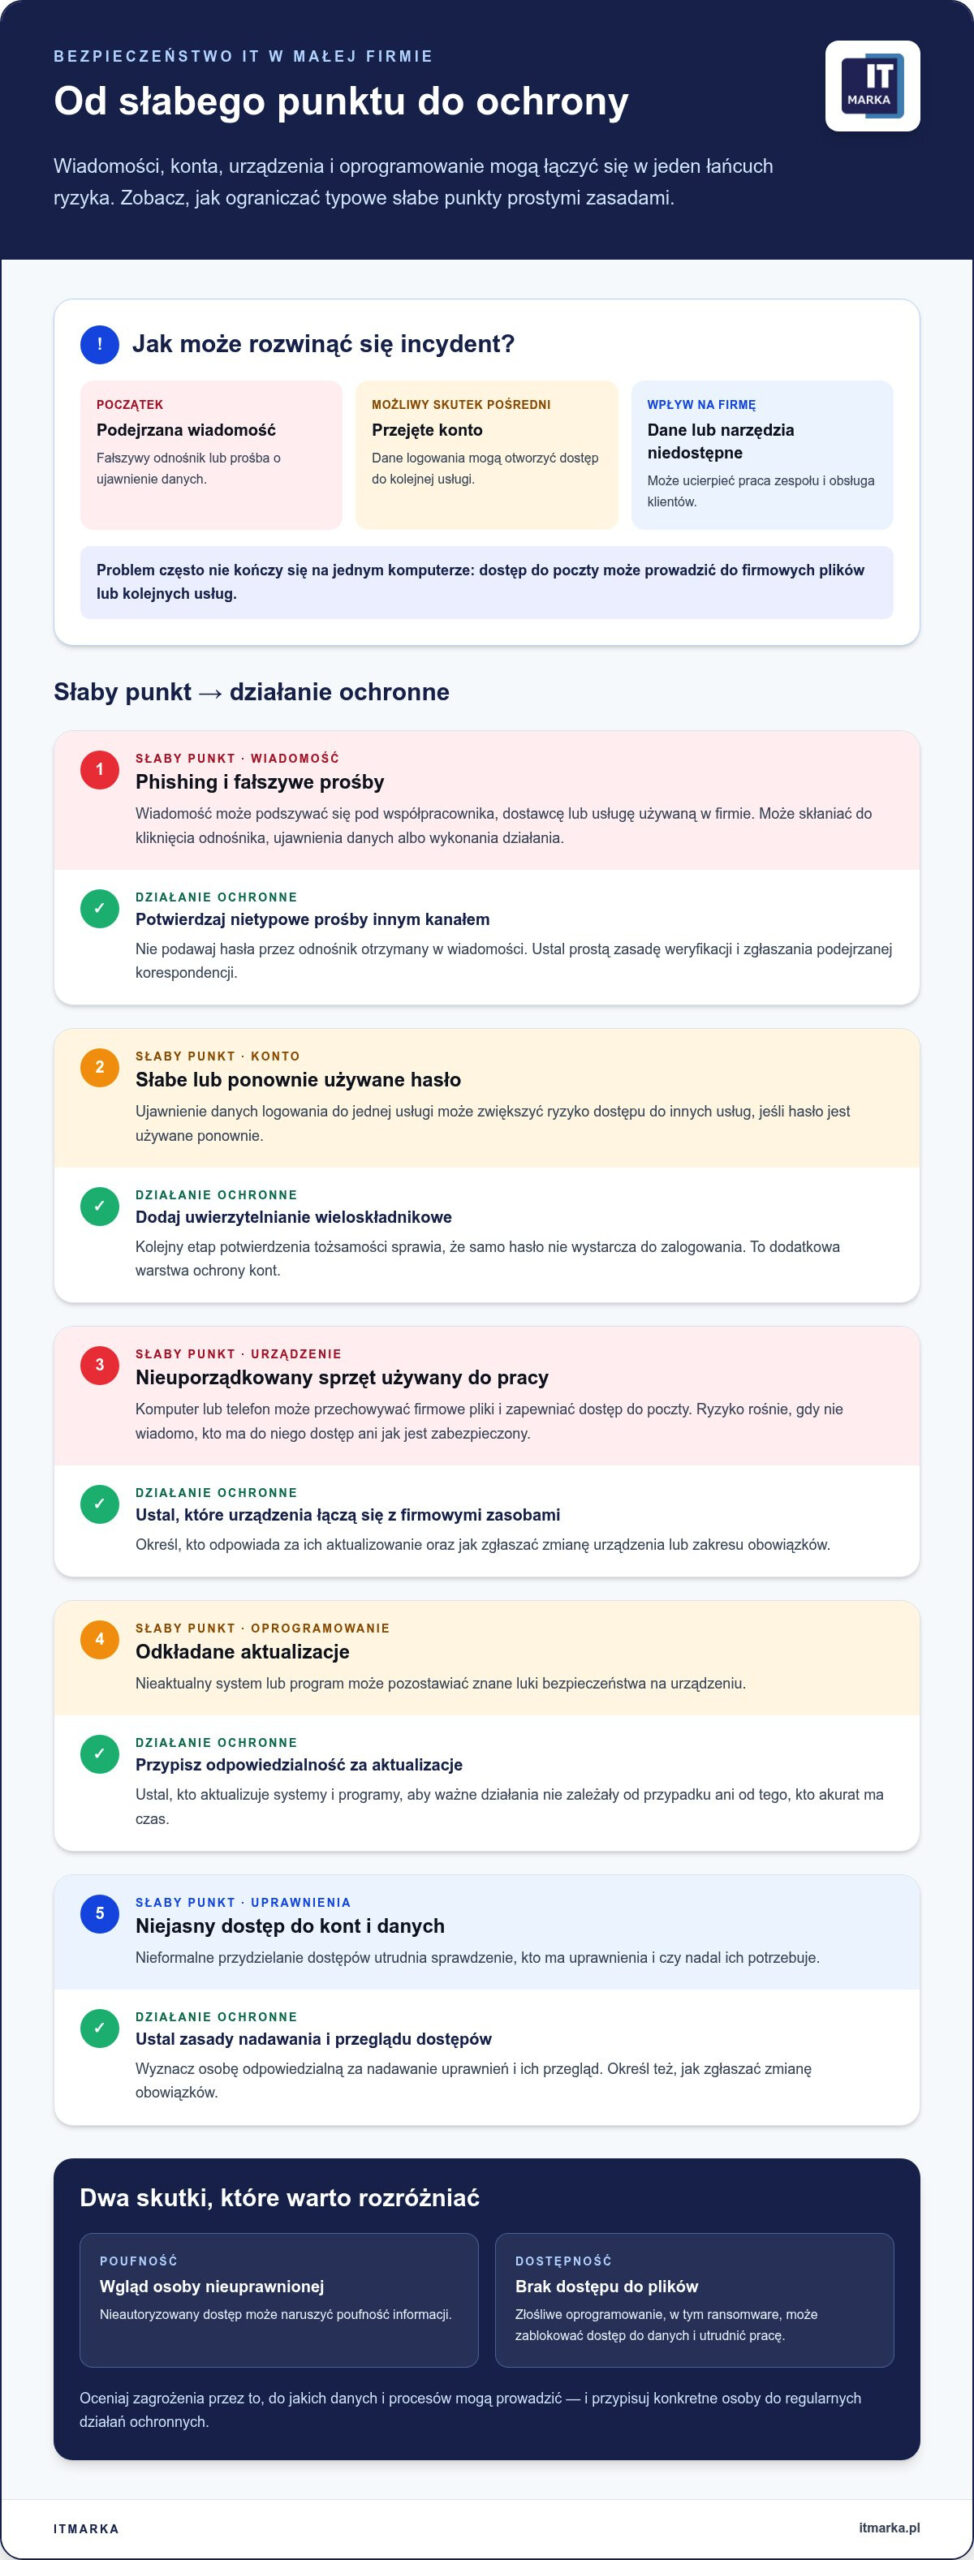
Zagrożenie rzadko dotyczy wyłącznie jednego komputera. Może pojawić się przez wiadomość, przejęte konto, urządzenie używane do pracy albo nieaktualne oprogramowanie. Te drogi często się łączą: wiadomość skłania pracownika do podania hasła, a dostęp do poczty może później otworzyć drogę do firmowych plików lub kolejnych usług. Dlatego warto oceniać nie tylko rodzaj zagrożenia, lecz także to, do jakich danych i procesów może ono prowadzić.
Przydatne jest rozróżnienie źródła problemu i jego skutku. Nieautoryzowany dostęp może naruszyć poufność informacji, czyli umożliwić ich wgląd osobie nieuprawnionej. Złośliwe oprogramowanie, w tym ransomware, może zablokować dostęp do plików i utrudnić dalszą pracę. To różne skutki, choć oba wymagają uwagi.
- Wiadomość: może zawierać fałszywy odnośnik lub załącznik, który zachęca do ujawnienia danych albo wykonania określonego działania.
- Konto: słabe lub ponownie używane hasło może ułatwić dostęp do więcej niż jednej usługi.
- Urządzenie: komputer lub telefon używany do pracy może przechowywać firmowe pliki i zapewniać dostęp do kont.
- Oprogramowanie: nieaktualny system może pozostawiać znane luki, zwiększając ryzyko naruszenia bezpieczeństwa.
Incydent często zaczyna się od połączenia kilku słabych punktów, na przykład podejrzanej wiadomości, przejętego konta i dostępu do firmowych danych.
Phishing, przejęcie konta i błędy użytkowników
Phishing to próba skłonienia odbiorcy do działania lub ujawnienia informacji, często przez podszycie się pod znaną osobę albo usługę. Wiadomość może udawać korespondencję od współpracownika, dostawcy lub platformy używanej w firmie. Zamiast zakładać złą wolę pracownika, ustal proste zasady: nietypową prośbę potwierdź innym kanałem, a hasła nie podawaj przez otrzymany odnośnik.
Ponowne używanie tego samego hasła zwiększa skutki ujawnienia danych logowania do jednej usługi. Uwierzytelnianie wieloskładnikowe dodaje kolejny etap potwierdzenia tożsamości, więc samo hasło nie wystarcza do zalogowania. Nie eliminuje wszystkich zagrożeń, ale stanowi dodatkową warstwę ochrony kont.
Urządzenia, aktualizacje i dostęp do danych
Aktualizacje systemów i programów mogą usuwać luki bezpieczeństwa. Ich odkładanie pozostawia urządzenia bardziej podatne na znane problemy. Ryzyko obejmuje także prywatny lub niezarządzany sprzęt wykorzystywany do pracy z firmową pocztą i plikami, zwłaszcza gdy nie wiadomo, kto ma do niego dostęp i jak jest zabezpieczony.
Ustal, które urządzenia mogą łączyć się z firmowymi zasobami oraz kto odpowiada za ich aktualizowanie. Taki przegląd pomaga ograniczać ryzyko nieuprawnionego wglądu w informacje i przerw w dostępie do danych. Jeśli trudno samodzielnie ocenić zakres ochrony, audyt bezpieczeństwa i ochrony danych pomaga rozpoznać obszary wymagające uwagi.
Jak ustalić priorytety zabezpieczeń IT w małej firmie?
Nie każde zabezpieczenie wymaga tyle samo pracy ani ma taki sam wpływ na działalność. Aby zdecydować, od czego zacząć, oceń dwa czynniki: jak poważne byłyby skutki zaniedbania danego obszaru i jak łatwo można go uporządkować. Dzięki temu bezpieczeństwo IT w małej firmie staje się planem dopasowanym do potrzeb przedsiębiorstwa, a nie listą popularnych narzędzi.
Poniższe zestawienie może być punktem wyjścia do rozmowy w zespole. Przy każdym obszarze zapisz odpowiedź na pytanie kontrolne, możliwe ryzyko i pierwszy krok. W pierwszej kolejności zajmijcie się lukami, które mogą utrudnić pracę lub narazić ważne dane, a jednocześnie łatwo je wyjaśnić. To praktyczna samoocena, nie formalny audyt ani gwarancja bezpieczeństwa.
Obszar: konta i uprawnienia. Pytanie: kto ma dostęp do poczty i kluczowych systemów? Ryzyko zaniedbania: nieaktualne lub nadmierne uprawnienia. Pierwszy krok: spisać użytkowników i ustalić, kto zarządza dostępem.
Obszar: kopie zapasowe. Pytanie: czy ważne dane są kopiowane i czy można je odtworzyć? Ryzyko zaniedbania: brak dostępu do plików po awarii lub incydencie. Pierwszy krok: ustalić, jakie dane obejmuje kopia, i sprawdzić możliwość ich odtworzenia.
Obszar: urządzenia i aktualizacje. Pytanie: które urządzenia łączą się z firmowymi zasobami i kto dba o ich aktualność? Ryzyko zaniedbania: pozostawienie znanych luk lub niekontrolowanego dostępu. Pierwszy krok: sporządzić listę sprzętu i wyznaczyć osobę odpowiedzialną za przegląd.
Obszar: świadomość pracowników. Pytanie: czy zespół wie, jak zgłosić podejrzaną wiadomość lub problem z dostępem? Ryzyko zaniedbania: opóźniona reakcja albo niepewność, jak postąpić. Pierwszy krok: uzgodnić prosty sposób zgłaszania wątpliwości.
Które obszary sprawdzić w pierwszej kolejności?
Zacznij od dostępu do poczty, najważniejszych systemów i danych niezbędnych do sprawnej obsługi klientów. Następnie ustal, czy kopie zapasowe istnieją i czy można z nich przywrócić potrzebne informacje. Sprawdź też, czy aktualizacje i nadawanie uprawnień mają przypisanych właścicieli. Jeśli nie znasz odpowiedzi na kilka pytań, zapisz je jako zadania i wyznacz osoby odpowiedzialne.
Jak dobrać środki do skali i sposobu pracy?
Uwzględnij liczbę użytkowników, korzystanie z urządzeń poza biurem i zależność procesów od poszczególnych systemów. Uzgodnienie właściciela kont czy regularne sprawdzanie aktualizacji to podstawowe praktyki organizacyjne. Zmiany w bardziej złożonej infrastrukturze mogą wymagać wcześniejszego rozpoznania zależności między systemami. W Microsoft 365 istotna jest prawidłowa konfiguracja dostępu i uprawnień, bo wpływa na to, kto może korzystać z firmowych zasobów.
Priorytety mogą się zmieniać wraz z rozwojem firmy, zmianą sposobu pracy lub pojawieniem się nowych systemów. Wracaj do zestawienia po istotnych zmianach i aktualizuj je, zamiast traktować jako jednorazową checklistę. Jeśli odpowiedzi są niejasne albo firma nie potrafi ocenić zależności między systemami, audyt bezpieczeństwa pomaga rozpoznać luki i uporządkować kolejność dalszych działań.
Jak wdrożyć podstawowe zabezpieczenia bez paraliżowania pracy?
Ochronę łatwiej utrzymać, gdy działania mają ustaloną kolejność, właściciela i prosty sposób potwierdzenia wykonania. Nie trzeba wprowadzać wszystkich zmian naraz. Wybierz dogodny moment na uporządkowanie dostępów i kopii, a zadania wymagające zmian w systemach zaplanuj tak, by nie zakłócały pracy zespołu. Poniższa sekwencja prowadzi od ustaleń organizacyjnych do regularnego sprawdzania, czy zabezpieczenia nadal działają.
- Wyznacz odpowiedzialną osobę. Właściciel firmy lub wskazany koordynator prowadzi listę zadań i sprawdza ją raz w miesiącu. Potwierdzeniem jest aktualny wykaz obowiązków i przypisanych osób.
- Uporządkuj konta i dostępy. Osoba zarządzająca systemami przegląda uprawnienia przy zmianie roli pracownika oraz w ustalonych odstępach. Zapisuje, komu przyznano dostęp i do jakich zasobów.
- Ustal proces aktualizacji. Osoba odpowiedzialna za urządzenia regularnie sprawdza, czy używane systemy i aplikacje są aktualne. Zapisuje wykonane aktualizacje oraz przypadki wymagające dalszej uwagi.
- Sprawdzaj kopie zapasowe. Właściciel danych lub opiekun IT kontroluje, czy kopie obejmują ważne pliki. Okresowo przeprowadza próbę odtworzenia wybranych danych i odnotowuje jej wynik.
- Przypominaj o zasadach. Osoba koordynująca ochronę regularnie przekazuje pracownikom krótkie wskazówki, na przykład podczas spotkań zespołu. Potwierdzeniem może być lista omawianych tematów.
- Rób przegląd całości. Koordynator wraca do listy zadań co kwartał oraz po istotnej zmianie w sposobie pracy. Zapisuje, co wykonano, co wymaga poprawy i kto zajmie się kolejnym krokiem.
Jak utrzymać aktualizacje, dostępy i kopie?
Ustal, które systemy i aplikacje są wykorzystywane w pracy oraz kto odpowiada za ich aktualizowanie. Przydzielaj dostęp zgodnie z obowiązkami, a po zmianie roli sprawdzaj, czy uprawnienia są nadal potrzebne. Nie traktuj komunikatu o udanym wykonaniu kopii jako dowodu, że dane można odzyskać. Dopiero próba odtworzenia wybranych plików pokazuje, czy proces działa w praktyce. Zapisuj datę testu, jego zakres i rezultat.
Jak włączyć pracowników w ochronę firmy?
Pracownicy powinni wiedzieć, gdzie zgłosić podejrzaną wiadomość lub nietypowe zdarzenie, nawet jeśli nie są pewni, czy to incydent. Krótkie, powtarzane przypomnienia pomagają utrwalić zasady lepiej niż jednorazowe omówienie. Ustal też, że prośbę o płatność lub zmianę danych rozliczeniowych należy potwierdzić znanym, niezależnym kanałem, a nie odpowiadać wyłącznie na wiadomość z taką prośbą.
Gdy brakuje czasu na koordynowanie tych zadań, doradztwo IT dla firm pomaga uporządkować odpowiedzialność i zaplanować kolejne działania ochronne.
Kiedy stała opieka IT pomaga utrzymać bezpieczeństwo firmy?
Jednorazowe uporządkowanie zabezpieczeń to dobry początek, ale nie zastępuje ich późniejszego utrzymania. W firmie zmieniają się użytkownicy, urządzenia, programy i sposób pracy, dlatego wcześniejsze ustalenia mogą z czasem przestać odpowiadać rzeczywistości. Bezpieczeństwo wymaga regularnego sprawdzania, czy dostęp do zasobów jest aktualny, kopie danych można odtworzyć, a aktualizacje nie są odkładane bez planu.
Stała opieka IT jest szczególnie pomocna, gdy jedna osoba nie może już sprawnie koordynować wszystkich spraw. Dzieje się tak, gdy firma korzysta z wielu systemów, zatrudnia kolejnych pracowników, rozwija pracę zdalną lub często wprowadza zmiany w środowisku informatycznym. W takiej sytuacji obowiązki związane z ochroną mogą rozpraszać się między różne osoby, a ważne zadania pozostawać bez właściciela.
Jak rozpoznać potrzebę wsparcia zewnętrznego?
Przyjrzyj się codziennym sygnałom: aktualizacje są regularnie odkładane, nie wiadomo, kto ma dostęp do konkretnych zasobów albo kopie zapasowe nie są okresowo sprawdzane. Znaczenie ma również brak osoby koordynującej reakcję na incydenty i zmiany, na przykład odejście pracownika lub dodanie nowego systemu. Jeśli te kwestie regularnie powracają, wsparcie powinno odpowiadać rzeczywistej infrastrukturze i procesom firmy, a nie opierać się na uniwersalnym zestawie działań.
Audyt bezpieczeństwa pomaga rozpoznać stan zabezpieczeń i ustalić, które obszary wymagają dalszej uwagi. To punkt odniesienia dla decyzji, a nie obietnica wyeliminowania każdego ryzyka. Ustalenia z audytu można przełożyć na plan prac i regularne przeglądy. Dzięki temu właściciel firmy wie, co wymaga działania i kto za nie odpowiada.
Jak ITMARKA wspiera firmy w porządkowaniu IT?
ITMARKA wspiera klientów biznesowych poprzez stałą obsługę informatyczną, administrację serwerami oraz audyty bezpieczeństwa i ochronę danych. W szerszym środowisku IT firma zajmuje się też konfiguracją Microsoft 365, porządkowaniem dostępów i bieżącym utrzymaniem infrastruktury. Zakres wsparcia można dopasować do używanych systemów i procesów, które zależą od ich dostępności.
Takie podejście łączy rozpoznanie potrzeb z regularną opieką, zamiast traktować zabezpieczenia jako jednorazową listę do odhaczenia. ITMARKA prowadzi obsługę informatyczną firm z Warszawy oraz Łomianek, Babic, Ursusa, Pruszkowa, Pieńkowa, Dziekanowa, Mościsk i Ożarowa, uwzględniając ich środowisko IT oraz codzienny sposób pracy.
Gdy koordynowanie aktualizacji, dostępów i zmian zaczyna obciążać zespół, outsourcing IT lub audyt bezpieczeństwa ITMARKA pomagają uporządkować dalsze działania.
Zacznij od jednego kroku i buduj stabilne zaplecze firmy
Nie musisz rozwiązywać wszystkich kwestii informatycznych jednocześnie. Wybierz konkretny krok, który ułatwi pracę zespołu, na przykład uporządkowanie odpowiedzialności za dostęp do firmowych zasobów. Następnie ustal, kto zajmie się kolejnym zadaniem i kiedy sprawdzicie jego wykonanie. Taki rytm pozwala rozwijać bezpieczeństwo IT w małej firmie bez odrywania uwagi od bieżącej działalności.
Jeśli utrzymanie zabezpieczeń zaczyna konkurować z codziennymi obowiązkami, pomocny może być audyt, który uporządkuje dalsze działania, lub stała obsługa informatyczna. ITMARKA wspiera firmy poprzez outsourcing IT, stałą opiekę informatyczną, audyty bezpieczeństwa, ochronę danych i administrację serwerami.
Skontaktuj się z ITMARKA, aby omówić bezpieczeństwo IT w swojej firmie i ustalić, od jakiego kroku zacząć. Zaplanowane działania pomagają budować przewidywalne zaplecze, które wspiera codzienną pracę i rozwój przedsiębiorstwa.
Najczęściej zadawane pytania
Czym jest bezpieczeństwo IT w małej firmie?
Bezpieczeństwo IT w małej firmie to sposób ochrony informacji i narzędzi, z których korzysta przedsiębiorstwo. Obejmuje poufność, czyli ograniczenie dostępu do danych do uprawnionych osób, ich integralność oraz możliwość korzystania z nich wtedy, gdy są potrzebne. W praktyce sprawdź, kto może zmieniać dane klienta, czy firmowe dokumenty są dostępne tylko właściwym osobom i jak zespół postępuje po zauważeniu nieprawidłowości.
Czy mała firma może być celem cyberataku?
Tak, mała firma również może stać się celem, między innymi dlatego, że zagrożenia mogą być kierowane szeroko, a nie wyłącznie do konkretnej organizacji. Ryzyko może dotyczyć poczty, kont używanych do pracy zdalnej albo dostępu do usług zewnętrznych. Nie oznacza to, że każdy przedsiębiorca powinien zakładać atak. Warto jednak ocenić, które informacje i systemy byłyby najbardziej narażone, gdyby ktoś uzyskał nieuprawniony dostęp.
Jakie zabezpieczenia IT wdrożyć w małej firmie jako pierwsze?
Na początek uporządkuj dostęp do najważniejszych kont, włącz dodatkowe potwierdzanie logowania tam, gdzie jest dostępne, i sprawdź, czy ważne dane można odzyskać. Następnie przypisz osoby odpowiedzialne za aktualizacje i zgłaszanie podejrzanych zdarzeń. Taka kolejność pomaga zająć się podstawowymi zależnościami przed rozważaniem bardziej rozbudowanych rozwiązań. Dalsze zabezpieczenia dobierz do tego, jak firma przechowuje informacje i organizuje pracę.
Czy kopia zapasowa wystarczy, aby chronić firmę przed ransomware?
Nie, kopia zapasowa sama w sobie nie zapobiega ransomware, czyli zagrożeniu, które może ograniczyć dostęp do danych. Może jednak pomóc odzyskać informacje, jeśli obejmuje potrzebne pliki i da się ją odtworzyć. Dlatego okresowo sprawdzaj przywracanie wybranych danych i ogranicz dostęp do kopii, by nie była narażona na te same problemy co pliki robocze. Przy podejrzeniu incydentu szybko zgłoś go osobie odpowiedzialnej za IT.
Jak często aktualizować oprogramowanie firmowe?
Aktualizacje instaluj zgodnie z zaleceniami producentów, a poprawki dotyczące bezpieczeństwa traktuj priorytetowo. Nie ma jednego odstępu odpowiedniego dla każdego programu i każdej firmy, dlatego ustal, kto monitoruje dostępne aktualizacje i jak sprawdza ich wykonanie. Zmiany w narzędziach kluczowych dla pracy można zaplanować tak, by ograniczyć zakłócenia, ale nie odkładać ich bezterminowo. Lista używanych systemów ułatwia dopilnowanie, że żaden nie został pominięty.
Czy mała firma potrzebuje audytu bezpieczeństwa IT?
Audyt może być pomocny, gdy firma nie ma pewności, które obszary wymagają uwagi, albo gdy zmieniły się jej systemy, zespół czy sposób pracy. Pozwala uporządkować obraz zabezpieczeń i wskazać kwestie do dalszej analizy, ale nie zastępuje ich późniejszego utrzymania. ITMARKA prowadzi audyty bezpieczeństwa dla firm z Warszawy, Łomianek, Babic, Ursusa, Pruszkowa, Pieńkowa, Dziekanowa, Mościsk i Ożarowa, pomagając rozpoznać luki oraz ustalić priorytety.
Jak chronić firmowe konta Microsoft 365?
Włącz uwierzytelnianie wieloskładnikowe, stosuj unikalne hasła i przydzielaj użytkownikom tylko uprawnienia potrzebne do ich zadań. Regularnie sprawdzaj, kto ma dostęp do poczty, plików i innych zasobów, zwłaszcza po zmianie obowiązków lub zakończeniu współpracy. Ogranicz też liczbę kont z uprawnieniami administracyjnymi i uporządkuj udostępnianie dokumentów. Prawidłowa konfiguracja Microsoft 365 powinna uwzględniać sposób pracy zespołu oraz rodzaj przechowywanych informacji.