Jak zabezpieczyć dane firmy? Praktyczny plan ochrony krok po kroku
18 października 2026
Co, jeśli największym problemem nie jest brak kolejnego narzędzia, lecz niepewność, które dane i systemy naprawdę trzeba chronić? Bez jasnego obrazu zasobów łatwo inwestować w zabezpieczenia, zanim firma ustali, co jest najważniejsze. Dlatego pytanie, jak zabezpieczyć dane firmy, warto zacząć od rozpoznania informacji i systemów, od których zależą codzienna praca, relacje z klientami oraz ciągłość działania.
Obawy o złożoność, koszty i podział odpowiedzialności są zrozumiałe, szczególnie w mniejszej organizacji. Ochrona nie musi jednak zaczynać się od rozbudowanego projektu. Można ją rozwijać etapami, zaczynając od najważniejszych zasobów i dopasowując kolejne działania do ryzyka.
W tym artykule poznasz kolejne kroki: od wskazania kluczowych informacji i oceny skutków ich utraty, przez kontrolę dostępu oraz kopie zapasowe, po przypisanie odpowiedzialności i regularny przegląd zabezpieczeń. Dowiesz się też, jak audyt bezpieczeństwa i stała opieka IT mogą pomóc uporządkować ochronę danych bez dokładania firmie niepotrzebnej złożoności.
Najważniejsze Wnioski
- Chroń nie tylko dane osobowe, lecz także informacje finansowe, operacyjne i know-how, które wspierają codzienne działanie firmy.
- Jeśli zastanawiasz się, jak zabezpieczyć dane firmy, zacznij od spisu zasobów i oceny ryzyka, a następnie dobierz do nich zabezpieczenia.
- Przyznawaj pracownikom dostęp odpowiedni do ich obowiązków i łącz rozwiązania techniczne z jasnymi zasadami postępowania.
- Przygotuj plan z priorytetami, osobami odpowiedzialnymi, dokumentacją działań i terminami przeglądów.
- Audyt bezpieczeństwa i stała opieka IT pomagają wykrywać luki oraz utrzymywać porządek w systemach i uprawnieniach.
Jakie dane firmy warto chronić i przed czym?
Gdy pojawia się pytanie, jak zabezpieczyć dane firmy przed atakiem ransomware, łatwo skupić się wyłącznie na bazie klientów. Tymczasem firmowe informacje to znacznie szerszy zasób: obejmują dane osobowe, dokumenty finansowe, materiały potrzebne w codziennej pracy oraz wiedzę, która odróżnia firmę od konkurencji. Zacznij od ustalenia, jakie informacje są niezbędne do prowadzenia działalności, gdzie są przechowywane i co mogłoby się stać, gdyby przestały być dostępne, zostały ujawnione albo zmienione.
Ochrona danych firmy polega na takim zabezpieczeniu informacji, aby były dostępne wtedy, gdy są potrzebne, poufne wobec osób nieuprawnionych i wiarygodne dla tych, którzy z nich korzystają. Ta perspektywa pomaga spojrzeć na bezpieczeństwo danych nie tylko przez pryzmat narzędzi, lecz także sposobu pracy, dostępu i odpowiedzialności.
Jakie informacje mogą być kluczowe dla działalności?
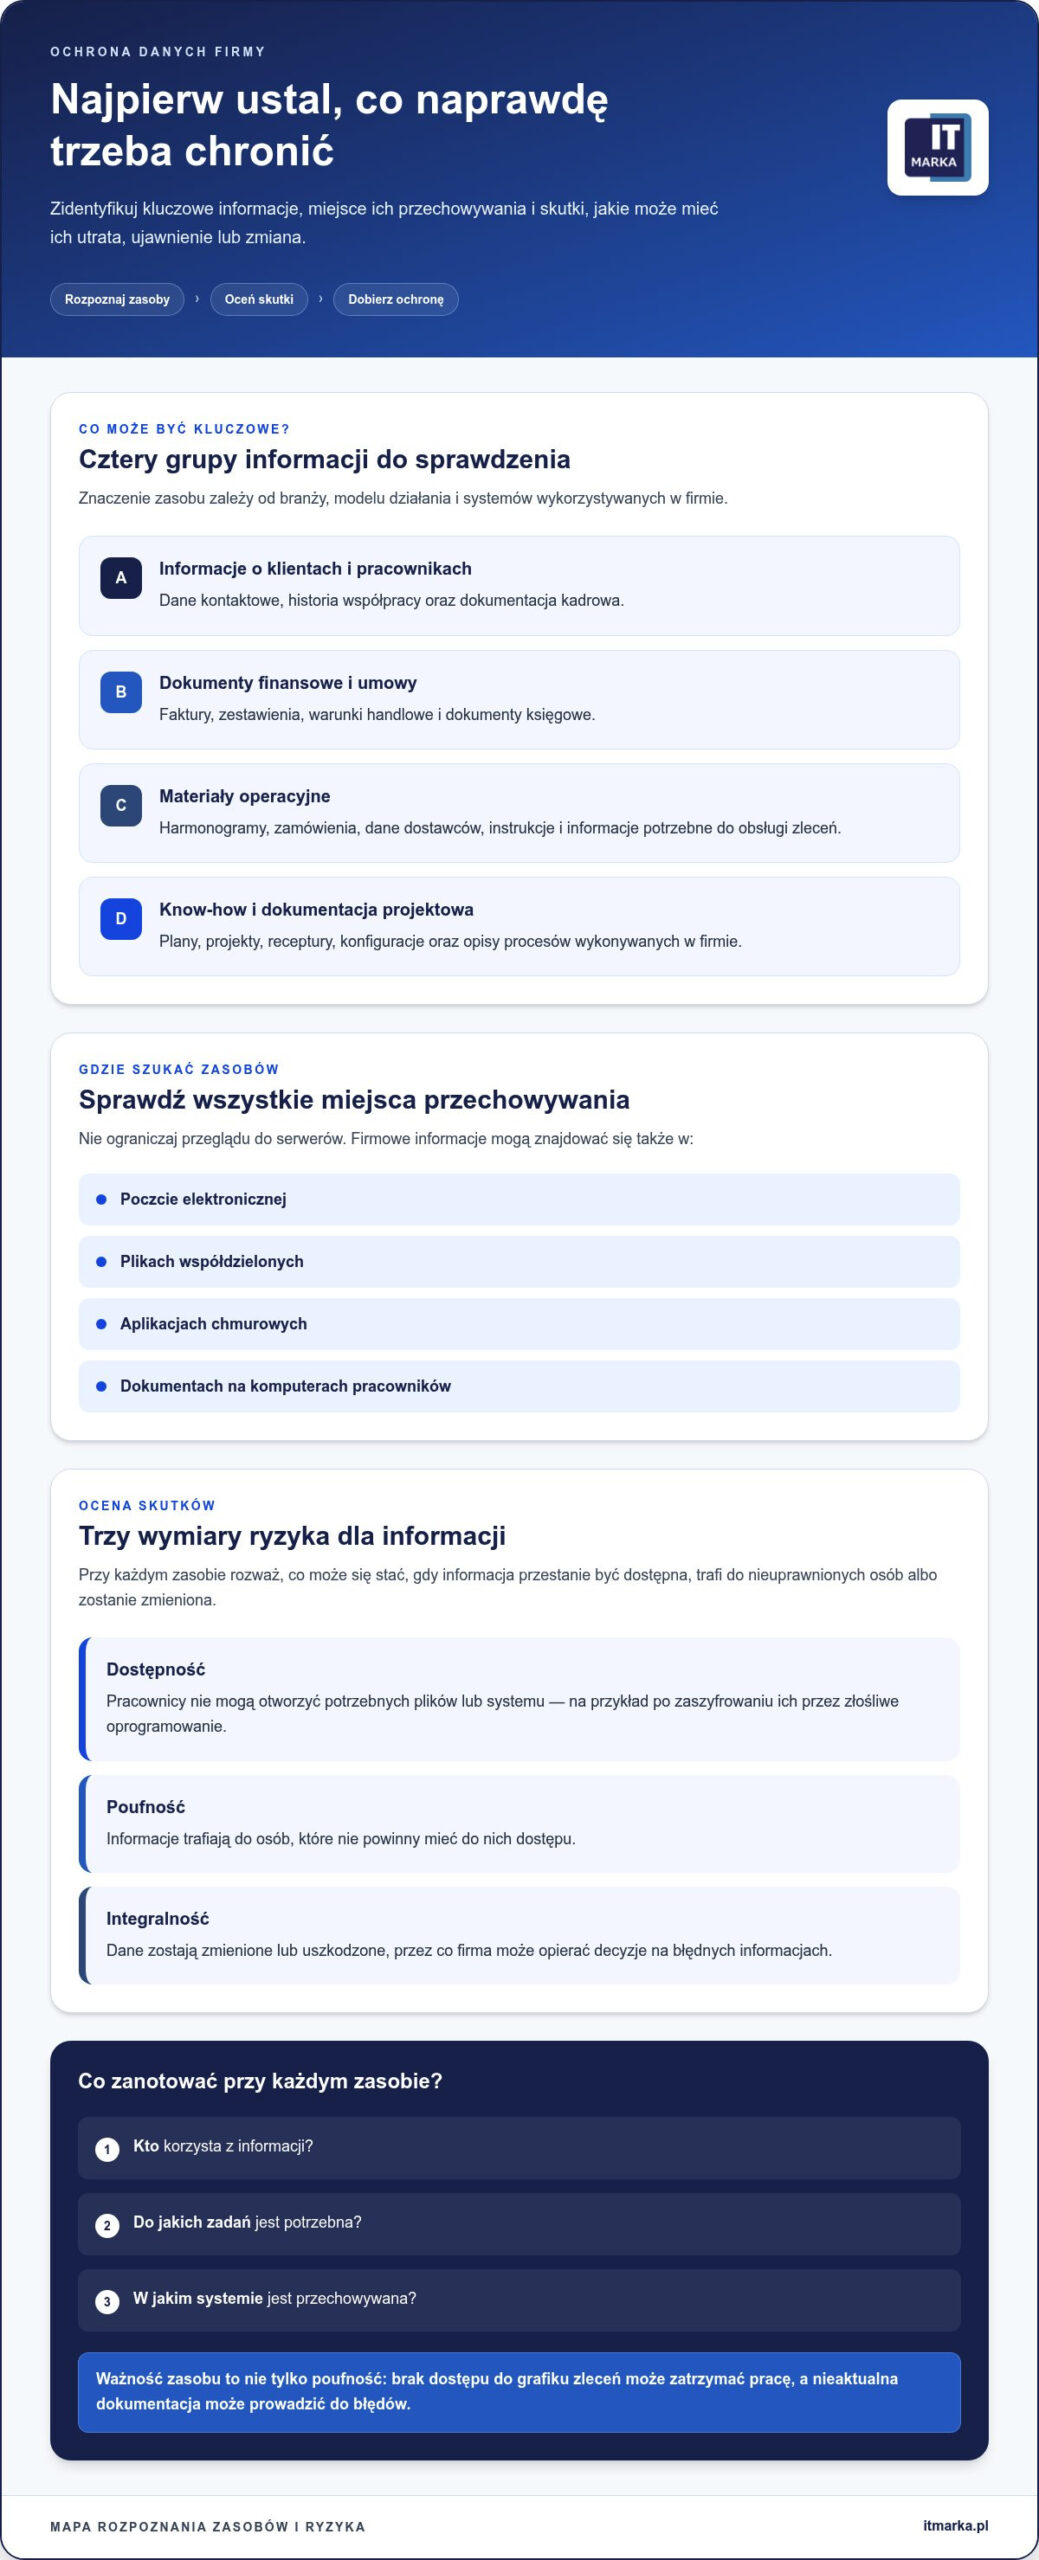
Lista zależy od branży, modelu działania i wykorzystywanych systemów. Przejrzyj nie tylko zasoby na serwerach, ale też pocztę, współdzielone pliki, aplikacje chmurowe i dokumenty na komputerach pracowników. Pomocne jest podzielenie informacji na kilka grup:
- Informacje o klientach i pracownikach, na przykład dane kontaktowe, historia współpracy czy dokumentacja kadrowa.
- Dokumenty finansowe i umowy, w tym faktury, zestawienia, warunki handlowe oraz dokumenty księgowe.
- Materiały operacyjne, takie jak harmonogramy, zamówienia, dane dostawców, instrukcje i informacje potrzebne do obsługi zleceń.
- Know-how i dokumentacja projektowa, na przykład plany, projekty, receptury, konfiguracje oraz opisy procesów wykonywanych w firmie.
Znaczenie zasobu nie zawsze wynika z jego poufności. Utrata dostępu do grafiku zleceń może zatrzymać pracę, nawet jeśli dokument nie zawiera danych osobowych. Nieaktualna dokumentacja techniczna może z kolei prowadzić do błędów, gdy zespół uzna ją za wiarygodną. Przy każdym zasobie zanotuj, kto z niego korzysta, do jakich zadań i w jakim systemie jest przechowywany.
Jakie skutki może mieć utrata danych?
Skutki warto rozpatrywać w trzech wymiarach. Utrata dostępności oznacza, że pracownicy nie mogą otworzyć potrzebnych plików lub systemu, na przykład po ich zaszyfrowaniu przez złośliwe oprogramowanie. Utrata poufności zachodzi, gdy informacje trafiają do osób nieuprawnionych. Naruszenie integralności oznacza, że dane zostają zmienione lub uszkodzone, przez co firma może podejmować decyzje na podstawie błędnych informacji.
W praktyce może to oznaczać przestój, opóźnioną obsługę klienta, trudności w realizacji zamówień albo konieczność odtworzenia dokumentów i ustalenia, które wersje są prawidłowe. Skala konsekwencji zależy od rodzaju zasobów i czasu ich niedostępności. Warto więc ocenić nie tylko to, czy plik jest ważny, ale też jak jego brak wpłynie na konkretne procesy.
Osobną kwestią są obowiązki prawne. Jeżeli incydent dotyczy danych osobowych, firma powinna ocenić go w kontekście wymagań RODO, w tym tego, czy powstają obowiązki związane ze zgłoszeniem naruszenia lub poinformowaniem osób. Nie każde uszkodzenie firmowego pliku oznacza naruszenie ochrony danych osobowych, dlatego ocenę należy oprzeć na tym, jakie informacje i osoby obejmuje zdarzenie.
Jak zabezpieczyć dane firmy warstwowo?
Ochrona przed ransomware nie opiera się na jednym programie ani pojedynczej procedurze. Skuteczniejsze podejście łączy zasady organizacyjne, zabezpieczenia techniczne i przygotowanie pracowników. Każda warstwa ogranicza inne ryzyko: procedury porządkują sposób pracy, narzędzia pomagają chronić systemy, a uważny użytkownik może rozpoznać podejrzaną wiadomość przed otwarciem załącznika.
Pojedyncze zabezpieczenie nie zastępuje ochrony warstwowej, ponieważ zagrożenie, które ominie jeden środek, może zostać zatrzymane przez kolejny. Przy planowaniu działań pomocne mogą być ramy bezpieczeństwa cybernetycznego NIST, które porządkują podejście do zarządzania ryzykiem. Nie chodzi o kopiowanie gotowego schematu, lecz o dobór kontroli do środowiska i sposobu pracy konkretnej firmy.
Jak ograniczać nieuprawniony dostęp do informacji?
Każdy pracownik powinien korzystać z własnego konta, a nie ze wspólnego loginu zespołu. Ułatwia to przypisanie działań do użytkownika i odebranie dostępu, gdy zmieni on stanowisko lub zakończy współpracę. Hasła powinny być trudne do odgadnięcia, a uwierzytelnianie wieloskładnikowe warto włączyć tam, gdzie jest dostępne, szczególnie przy poczcie i usługach chmurowych.
Podstawą jest zasada minimalnych uprawnień: pracownik otrzymuje dostęp potrzebny do wykonania swoich zadań, nie zaś automatycznie do wszystkich plików i systemów. Przegląd obejmij folderami współdzielonymi, aplikacjami i kontami administracyjnymi. Po zmianie roli sprawdź, czy wcześniejsze uprawnienia nadal są uzasadnione. Ogranicza to ryzyko przypadkowego ujawnienia lub usunięcia informacji.
Jaką rolę odgrywają urządzenia i pracownicy?
Komputery i serwery powinny otrzymywać aktualizacje systemów oraz używanego oprogramowania, ponieważ poprawki usuwają znane luki. Ochronę stacji roboczych i konfigurację urządzeń dopasuj do tego, jak pracownicy korzystają z firmowych zasobów. Przy pracy zdalnej ustal zasady dostępu do systemów i przechowywania plików poza biurem. Procedury powinny odpowiadać środowisku firmy, a nie zakładać, że każdy pracuje w taki sam sposób.
Technologia nie zastąpi przygotowania zespołu. Krótkie, regularne szkolenia pomagają rozpoznawać wiadomości wyłudzające dane, nietypowe prośby o płatność i podejrzane załączniki. Pracownicy powinni wiedzieć, jak zgłosić podejrzaną wiadomość oraz gdzie zapisywać i udostępniać pliki. Jasne instrukcje zmniejszają ryzyko pochopnej reakcji.
- Zasady organizacyjne: ustal, kto przyznaje dostępy i jak zgłasza się podejrzane zdarzenia.
- Kontrole techniczne: aktualizuj systemy, chroń urządzenia i stosuj dodatkowe uwierzytelnianie.
- Odpowiedzialność użytkowników: szkol z bezpiecznej pracy z wiadomościami, plikami i zasobami firmowymi.
Jeśli uporządkowanie dostępów, urządzeń i zasad wymaga skoordynowania kilku obszarów, ITMARKA wspiera firmy w ochronie danych przez outsourcing IT, audyty bezpieczeństwa i administrację infrastrukturą. Poznaj wsparcie ITMARKA w ochronie danych firmy.
Jak ustalić, które zabezpieczenia są najważniejsze?
Mała firma również potrzebuje uporządkowanej ochrony danych, choć nie musi wdrażać tak rozbudowanych rozwiązań jak duża organizacja. Zakres działań powinien odpowiadać rzeczywistemu ryzyku, a nie samej wielkości przedsiębiorstwa. Nawet niewielki zespół może być zależny od jednego systemu do obsługi klientów, poczty lub fakturowania. Jeśli ransomware zablokuje do niego dostęp, praca może stanąć niezależnie od liczby zatrudnionych osób.
Ustalając, jak zabezpieczyć dane firmy, porównaj zasoby pod kątem skutków ich utraty, ujawnienia albo nieautoryzowanej zmiany. Zastanów się, które procesy zostaną zatrzymane i czy firma nadal będzie mogła obsługiwać klientów, wystawiać dokumenty oraz realizować zlecenia. Ilość przechowywanych plików nie przesądza o priorytecie. Niewielki zbiór danych potrzebny do kluczowego procesu może wymagać pilniejszej uwagi niż rozbudowane archiwum używane sporadycznie.
Jak ocenić znaczenie poszczególnych danych?
Zacznij od wskazania właściciela procesu, czyli osoby, która zna jego przebieg i potrafi określić potrzebne informacje. Następnie ustal, w jakich systemach, skrzynkach pocztowych i zasobach współdzielonych się znajdują. Dzięki temu ocena obejmie nie tylko pliki, ale też miejsca, z których pracownicy korzystają na co dzień.
Dla każdego zasobu rozważ trzy sytuacje: brak dostępu, ujawnienie informacji oraz ich zmianę. Przykładowo niedostępność systemu obsługi zleceń może opóźnić realizację pracy, a zmiana danych płatniczych w dokumencie może skłonić pracownika do działania na podstawie błędnej informacji. Oceniaj skutki dla klientów, finansów i ciągłości pracy, a nie samą objętość danych. Przydatny będzie prosty rejestr:
Typ zasobu: na przykład system obsługi zleceń, dokumenty finansowe lub folder projektowy.
Skutek utraty: opisz, co zostanie utrudnione po zablokowaniu, ujawnieniu albo zmianie informacji.
Obecne zabezpieczenia: zanotuj, jakie kontrole już działają i kto za nie odpowiada.
Priorytet przeglądu: oznacz jako wysoki, średni lub niższy i uzasadnij wybór wpływem na działalność.
Przykładowo zasób, bez którego firma nie może realizować bieżących zleceń, może otrzymać wysoki priorytet, jeśli nie ma sprawdzonego sposobu odtworzenia dostępu. To punkt wyjścia do ustalenia kolejności działań, a nie automatyczna ocena ryzyka.
Czy mała firma musi wdrażać skomplikowane zabezpieczenia?
Nie. Podstawowe kontrole można dobierać stopniowo, uwzględniając wykorzystywane systemy, organizację pracy i możliwe skutki incydentu. Często warto zacząć od uporządkowania dostępów, aktualizowania oprogramowania i wskazania osób odpowiedzialnych za zgłoszenia. Bardziej złożone rozwiązania mogą wymagać szerszego wdrożenia i koordynacji, dlatego ich zasadność oceniaj w odniesieniu do konkretnych zasobów i zależności.
Odrębnej oceny wymagają obowiązki dotyczące danych osobowych. Potrzebne działania prawne zależą od okoliczności i zakresu przetwarzania, dlatego wątpliwości należy rozpatrywać z uwzględnieniem właściwych przepisów i kompetencji prawnych. Taki podział pozwala ustalać praktyczne priorytety IT bez mylenia ich z oceną prawną.
Jak wdrożyć plan ochrony danych firmy krok po kroku?
Plan ochrony powinien przekładać ustalone priorytety na konkretne działania, osoby odpowiedzialne i sposób sprawdzania postępów. Nie musi być skomplikowany, ale powinien być zapisany i zrozumiały dla osób, które będą go realizować. Dzięki temu odpowiedź na pytanie, jak zabezpieczyć dane firmy, staje się zestawem zadań do wykonania, a nie ogólną deklaracją.
Od czego zacząć porządkowanie ochrony?
Zbierz informacje o kluczowych procesach, systemach, przechowywanych danych i osobach, które za nie odpowiadają. Następnie wybierz ryzyka, które mogą najbardziej zakłócić pracę, i ustal kolejność działań. Każdemu zadaniu przypisz właściciela oraz termin wewnętrznego przeglądu. Właściciel nie musi samodzielnie wykonywać wszystkich prac, powinien jednak znać ich status i wiedzieć, komu przekazać przeszkody.
- Rozpoznaj zasoby: zanotuj najważniejsze procesy, systemy i informacje wykorzystywane w ich obsłudze.
- Ustal priorytety: określ, które zdarzenia najbardziej wpłynęłyby na ciągłość pracy, finanse lub obsługę klientów.
- Przypisz odpowiedzialność: wskaż osobę prowadzącą każde działanie, osoby wspierające oraz sposób eskalacji problemu.
- Zapisuj postępy: odnotowuj wykonane prace, zauważone braki, decyzje i kolejne kroki.
Dokumentacja może mieć prostą formę rejestru z nazwą działania, osobą odpowiedzialną, statusem, terminem i krótką notatką. Powinna pozwalać szybko sprawdzić, co już wykonano, co czeka na realizację i dlaczego podjęto daną decyzję. Taki zapis ułatwia też przekazywanie zadań, gdy zmienia się zespół lub zakres obowiązków.
Jak utrzymywać zabezpieczenia w codziennej pracy?
Wdrożenie nie kończy się w chwili uruchomienia zabezpieczeń. Systemy, uprawnienia i sposób pracy się zmieniają, dlatego plan powinien uwzględniać regularne kontrole oraz aktualizację zasad. Wróć do niego także po istotnej zmianie, na przykład wdrożeniu nowego systemu, zmianie podziału obowiązków lub przejściu na inny model pracy.
Postęp można oceniać za pomocą prostych, powtarzalnych mierników, które pokazują wykonanie działań, a nie obiecują braku incydentów. Firma może śledzić:
- czy zaplanowany przegląd dostępów został wykonany i czy usunięto niepotrzebne uprawnienia;
- jaki jest status aktualizacji systemów i urządzeń objętych planem;
- czy procedury odpowiadają obecnym systemom i podziałowi odpowiedzialności;
- czy pracownicy otrzymali instrukcje i krótkie szkolenia dopasowane do swoich zadań.
Ustal rytm kontroli odpowiedni do skali firmy i ryzyka, a wyniki zapisuj w tym samym rejestrze. Przydatne są też krótkie ćwiczenia, na przykład omówienie, jak zgłosić podejrzany plik lub nietypową wiadomość. ITMARKA przeprowadza audyty bezpieczeństwa, które pomagają uporządkować priorytety i rozpoznać luki w systemach oraz procedurach. Porozmawiaj z ITMARKA o audycie bezpieczeństwa, aby przełożyć ustalenia na plan działań dopasowany do środowiska firmy.
Jak stała opieka IT wspiera ochronę danych firmy?
Wdrożone zabezpieczenia wymagają bieżącej uwagi, ponieważ zmieniają się systemy, uprawnienia i sposób pracy zespołu. Stała opieka IT pomaga utrzymywać porządek w tych obszarach, zamiast traktować ochronę jako jednorazowe zadanie. Administracja infrastrukturą, kontrola konfiguracji i reagowanie na zauważone braki wspierają ciągłość pracy, choć żadne działanie nie gwarantuje, że incydent nie wystąpi.
Jeśli firma zastanawia się, jak zabezpieczyć dane firmy w dłuższej perspektywie, warto połączyć ocenę bieżącego stanu z regularnym utrzymywaniem zabezpieczeń. Dzięki temu łatwiej zauważyć, że dostęp nie odpowiada już obowiązkom pracownika albo konfiguracja systemu nie nadąża za zmianami w organizacji.
Kiedy warto rozważyć audyt bezpieczeństwa IT?
Audyt może być pomocny, gdy firma nie ma aktualnego obrazu zabezpieczeń, zmieniła infrastrukturę lub nie potrafi jasno określić, kto ma dostęp do poszczególnych zasobów. ITMARKA przeprowadza audyty bezpieczeństwa sieci, systemów i procedur przetwarzania informacji. Taka ocena pomaga rozpoznać luki i uporządkować obszary wymagające uwagi, nie jest jednak obietnicą całkowitego wyeliminowania ryzyka.
Wyniki audytu mogą wskazać, które kwestie rozwiązać w pierwszej kolejności, a które zaplanować na później. Przykładowo niejasne uprawnienia w ważnym systemie mogą wymagać szybszego uporządkowania niż mniej pilna korekta dokumentacji. Konkretne zalecenia ułatwiają przypisanie odpowiedzialności i przełożenie obserwacji na działania.
Jak ITMARKA wspiera firmy w ochronie informacji?
ITMARKA łączy w ofercie kilka obszarów wsparcia B2B. Outsourcing IT i administracja serwerami pomagają w bieżącym utrzymaniu infrastruktury, a audyt bezpieczeństwa służy ocenie sieci, systemów i procedur. W przypadku Microsoft 365 ITMARKA przeprowadza migrację poczty, plików i narzędzi do chmury oraz konfiguruje polityki bezpieczeństwa i uprawnienia, by uporządkować dostęp do firmowych zasobów.
Ważne jest nie tylko wdrożenie ustawień, lecz także ich utrzymywanie po zmianach, takich jak tworzenie nowych kont, zmiana obowiązków pracowników czy modyfikacja systemów. Stała opieka IT pomaga połączyć te elementy z codziennym działaniem firmy i uporządkować odpowiedzialność. Zakres wsparcia powinien odpowiadać temu, jak organizacja korzysta z infrastruktury i które procesy są od niej zależne.
ITMARKA wspiera firmy z Warszawy, Łomianek, Babic, Ursusa, Pruszkowa, Pieńkowa, Dziekanowa, Mościsk i Ożarowa w zakresie audytu bezpieczeństwa, administracji i ochrony danych. Poznaj wsparcie ITMARKA dla firm i sprawdź, jak uporządkować zabezpieczenia w swojej organizacji.
Zacznij od działania, które możesz utrzymać
Ochrony informacji nie trzeba budować w całości naraz. Zacznij od działania, które da się wykonać i później powtarzać. Wybierz obszar wymagający uwagi, ustal, kto będzie za niego odpowiadał, i zaplanuj termin sprawdzenia postępów. Takie podejście pozwala rozwijać zabezpieczenia w rytmie firmy, zamiast tworzyć plan, który dobrze wygląda na papierze, ale nie wspiera codziennej pracy.
Odpowiedź na pytanie, jak zabezpieczyć dane firmy, będzie inna dla każdej organizacji, ponieważ zależy od procesów, wykorzystywanych systemów i tolerancji na przestój. Regularnie wracaj do przyjętych założeń i aktualizuj je, gdy firma się zmienia. Celem nie jest wyeliminowanie ryzyka, lecz lepsza kontrola nad nim i gotowość do działania.
Jeśli chcesz omówić kolejne kroki w kontekście swojej organizacji, poznaj wsparcie ITMARKA dla firm. Dobrze dobrany plan może stać się praktycznym elementem prowadzenia biznesu, rozwijanym etapami.
Najczęściej zadawane pytania
Czy każda firma musi chronić dane osobowe zgodnie z RODO?
Tak, jeśli organizacja przetwarza dane osobowe, musi uwzględniać wymagania dotyczące ich ochrony. Nie oznacza to jednak, że każda firma powinna stosować identyczne środki. Zakres działań zależy między innymi od rodzaju i skali przetwarzania oraz ryzyka dla osób, których dane dotyczą. Przy ocenie obowiązków warto uwzględnić aktualne brzmienie przepisów i skorzystać z indywidualnej porady prawnej, jeśli sytuacja tego wymaga.
Czy przechowywanie danych firmy w chmurze jest bezpieczne?
Samo przechowywanie plików w chmurze nie przesądza o poziomie ich bezpieczeństwa. Znaczenie mają konfiguracja usługi, sposób zarządzania kontami i dostępami oraz to, jak pracownicy udostępniają dokumenty. Ustal, które firmowe informacje znajdują się w poszczególnych usługach i kto może je otwierać lub zmieniać. Regularny przegląd ustawień pomaga wykryć na przykład folder dostępny szerzej, niż wymaga tego współpraca zespołu.
Czy szyfrowanie plików wystarczy do zabezpieczenia danych firmy?
Nie, szyfrowanie jest tylko jednym z możliwych zabezpieczeń. Może utrudnić odczytanie plików osobom bez właściwego klucza, ale nie zapobiegnie każdemu nieuprawnionemu dostępowi ani błędnej konfiguracji konta. Firma powinna też ustalić, kto może odszyfrowywać dane, jak przechowywane są klucze i co zrobić w razie utraty dostępu. Szyfrowanie dobieraj do rodzaju informacji oraz miejsca ich przechowywania.
Co zrobić, gdy firma podejrzewa wyciek danych?
Uruchom wewnętrzną procedurę, ogranicz możliwość dalszego ujawniania informacji i zaangażuj osoby odpowiedzialne za IT oraz ochronę danych. Zapisz, co zaobserwowano i kiedy, zachowaj powiązane wiadomości lub inne dowody, a bez konsultacji nie usuwaj plików ani śladów zdarzenia. Następnie ustal, jakich danych i osób dotyczy incydent. Obowiązki i ewentualne zgłoszenia zależą od okoliczności, dlatego wymagają szybkiej oceny prawnej.
Jak zabezpieczyć firmowy laptop podczas pracy zdalnej?
Ustal zasady korzystania z laptopa i przechowuj na nim tylko informacje potrzebne do wykonywania obowiązków. Korzystaj z indywidualnego konta, blokuj ekran, gdy odchodzisz od urządzenia, i nie pozostawiaj go bez nadzoru w miejscach publicznych. Aktualizacje oraz bezpieczne uwierzytelnianie powinny być częścią firmowych zasad. Pracownik powinien wiedzieć, komu zgłosić zgubienie sprzętu, kradzież lub podejrzaną aktywność, aby firma mogła ocenić dalsze kroki.
Jak często firma powinna przeglądać uprawnienia do danych?
Nie ma jednego harmonogramu odpowiedniego dla każdej organizacji. Przegląd warto przeprowadzać przy zmianie obowiązków, odejściu pracownika lub wdrożeniu nowego systemu, a także uwzględnić go w regularnej kontroli. Wskaż osobę odpowiedzialną, zapisz sprawdzone konta i podjęte decyzje, a zbędne dostępy odbieraj zgodnie z procedurą firmy. ITMARKA wspiera w stałej opiece IT firmy z Warszawy, Łomianek, Babic, Ursusa, Pruszkowa, Pieńkowa, Dziekanowa, Mościsk i Ożarowa. Skontaktuj się z ITMARKA, aby omówić ochronę danych w swojej firmie.